








🔥 Confira os Produtos Mais Vendidos desta Segunda-feira (02) no Mercado Livre 🛍️ Ver Ofertas no Mercado Livre
🔥 Confira os Produtos Mais Vendidos desta Segunda-feira (02) na Shopee
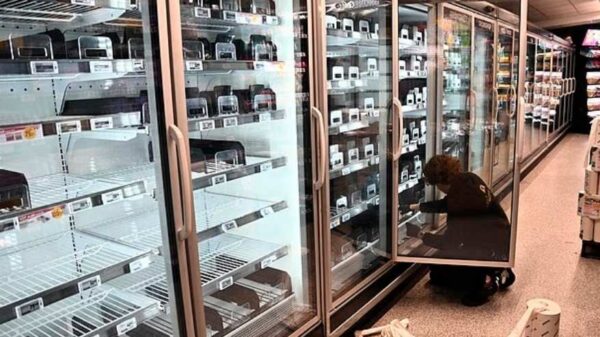
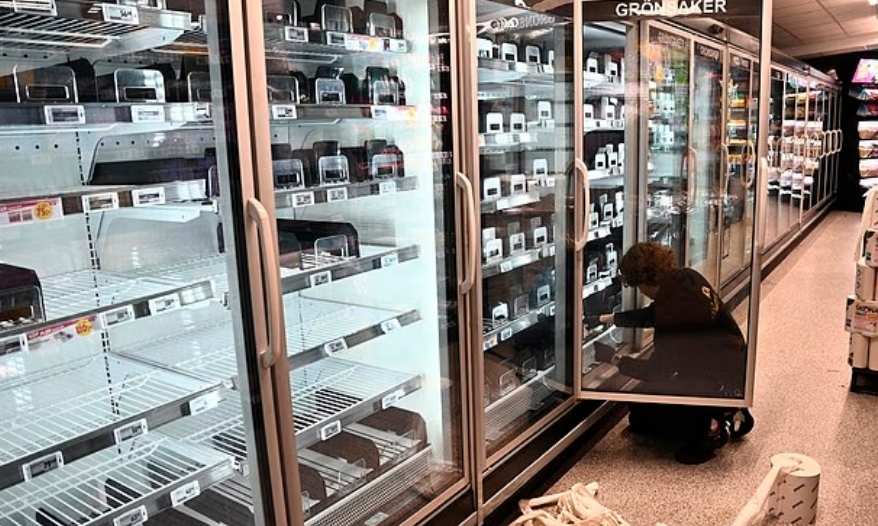
🧡 Ver Ofertas na ShopeeDezenas de redes de supermercados na Suécia, Bélgica, Luxemburgo, Irlanda, Estônia, Finlândia e Países Baixos foram alvo de um ciberataque coordenado na madrugada desta segunda-feira (2). Os invasores acessaram os sistemas de controle de refrigeração e elevaram drasticamente as temperaturas de freezers e geladeiras comerciais, resultando na perda e no descarte de toneladas de produtos frescos e congelados.
Câmera de segurança lâmpada: WiFi, Yoosee e visão noturna – confira
O incidente repete a mesma tática registrada há cerca de um mês na França, quando centenas de estabelecimentos foram impactados e os prejuízos atingiram a casa dos dezenas de milhões de euros.
Elevação a 50 °C e descarte nas calçadas
Na Suécia, grandes redes como ICA e Coop confirmaram prejuízos em diversas filiais. Em uma unidade da ICA em Sjöbo, no sul do país, os equipamentos tiveram as temperaturas alteradas para 50 °C durante a noite. Cenas de funcionários esvaziando prateleiras e descartando mercadorias em contêineres e calçadas repetiram-se em diferentes pontos do continente para evitar riscos à saúde pública.
Na Bélgica e em Luxemburgo, dezenas de estabelecimentos da rede Delhaize, do Carrefour Bélgica e de açougues especializados foram atingidos. De acordo com empresas de manutenção técnica, os invasores colocaram os evaporadores dos sistemas no modo de descongelamento forçado, provocando o aquecimento acelerado dos refrigeradores até atingirem entre 50 °C e 55 °C.
Vulnerabilidade em softwares de refrigeração
O padrão do ataque é idêntico ao registrado na França no mês de outubro, onde cerca de 80 lojas do Carrefour, 5% das unidades do Monoprix e 150 lojas da rede Intermarché sofreram danos severos. Na ocasião, investigações da Agência Nacional de Cibersegurança da França (ANSSI) apontaram vulnerabilidades no firmware de sistemas de automação predial da fabricante dinamarquesa Danfoss. A empresa orientou a atualização urgente dos softwares e a desconexão de equipamentos legados da internet.
Como os controladores de refrigeração costumam ser conectados à rede para manutenção remota, equipamentos com atualizações pendentes tornaram-se alvos fáceis. O ataque chamou a atenção dos peritos por não apresentar características de ransomware (extorsão financeira), já que o objetivo direto foi a destruição irreversível dos insumos estocados.
Preocupação com a segurança alimentar
O comissário de Agricultura da União Europeia, Christophe Hansen, declarou profunda preocupação com as invasões recorrentes, classificando o episódio como uma tentativa deliberada de desestabilizar a cadeia de abastecimento de alimentos do continente e abalar a confiança dos consumidores.
Centros nacionais de cibersegurança de diversos países europeus atuam de forma coordenada para mapear as origens dos acessos indevidos e isolar a infraestrutura comprometida. Até o momento, nenhum grupo hacker reivindicou a autoria dos ataques.
Receba a Gazeta Brasil em primeiro lugar no Google